Die RED-Richtlinie (Radio Equipment Directive, 2014/53/EU) regelt, unter welchen Voraussetzungen Funkanlagen in der EU verkauft werden dürfen. Wer als Online-Händler WLAN-Router, Bluetooth-Kopfhörer, smarte Türklingeln oder andere Geräte mit Funkfunktion listet, kommt an dieser Richtlinie nicht vorbei, denn sie legt fest, welche Sicherheits-, EMV- und inzwischen auch Cybersicherheits-Anforderungen ein Produkt erfüllen muss, bevor es das CE-Zeichen tragen darf. Seit dem 1. August 2025 sind zusätzlich verbindliche Cybersicherheits-Pflichten in Kraft, die viele Shopify- und WooCommerce-Händler noch nicht auf dem Schirm haben. Dieser Artikel ordnet die Richtlinie ein, erklärt die aktuellen Fristen und zeigt, wie RED mit der GPSR und den anderen Produktrichtlinien zusammenhängt, die auf gpsrpro.com bereits im Detail behandelt werden.
Das Wichtigste in Kürze:
- Die RED-Richtlinie (2014/53/EU) gilt seit dem 13. Juni 2016 für alle elektrischen und elektronischen Produkte mit Funkfunktion, die in der EU in Verkehr gebracht werden.
- Sie verlangt drei wesentliche Anforderungen: Sicherheit und Gesundheitsschutz, elektromagnetische Verträglichkeit (EMV) und eine effiziente Nutzung des Funkspektrums.
- Seit dem 1. August 2025 gelten zusätzlich verbindliche Cybersicherheits-Anforderungen nach Art. 3 Abs. 3 Buchstaben d, e und f für internetfähige Funkanlagen.
- Die harmonisierten Normen EN 18031-1, -2 und -3 (2024) begründen unter bestimmten Voraussetzungen eine Vermutungswirkung der Konformität.
- Ab dem 11. Dezember 2027 übernimmt der Cyber Resilience Act die Cybersicherheits-Anforderungen von der RED-Richtlinie.
- RED ergänzt, ersetzt aber nicht die GPSR, die EMV-Richtlinie, die Niederspannungsrichtlinie oder die Maschinenverordnung.
Was ist die RED-Richtlinie (Funkanlagenrichtlinie)?
Die RED-Richtlinie, im Deutschen auch Funkanlagenrichtlinie genannt, ist die EU-Richtlinie 2014/53/EU über die Bereitstellung von Funkanlagen auf dem Markt. Sie definiert Funkanlagen als elektrische oder elektronische Produkte, die absichtlich Funkwellen zur drahtlosen Kommunikation oder Funkortung aussenden und/oder empfangen, oder die dafür ein Zubehörteil wie eine Antenne benötigen. Die Richtlinie ist seit dem 13. Juni 2016 EU-weit verbindlich anwendbar; eine Übergangsfrist für zu diesem Zeitpunkt bereits konforme Altgeräte endete am 12. Juni 2017. Rechtlich handelt es sich um eine Richtlinie, die von den Mitgliedstaaten in nationales Recht umgesetzt wird, in Deutschland etwa über das Funkanlagengesetz (FuAG).
Für Online-Händler ist der entscheidende Punkt: Die RED-Richtlinie ist eine von mehreren EU-Produktrichtlinien, die parallel gelten können. Ein Bluetooth-Lautsprecher etwa muss gleichzeitig die Anforderungen der RED (wegen der Funkfunktion) und ggf. weiterer Vorschriften erfüllen. Erst wenn alle einschlägigen Richtlinien erfüllt sind, darf das CE-Zeichen angebracht und das Produkt in der EU verkauft werden.
Die Europäische Kommission führt den aktuellen Stand der Richtlinie, ihrer delegierten Rechtsakte und der zuständigen Gremien auf einer eigenen Übersichtsseite:
Welche wesentlichen Anforderungen stellt die RED-Richtlinie? (Sicherheit, EMV, Funkspektrum)
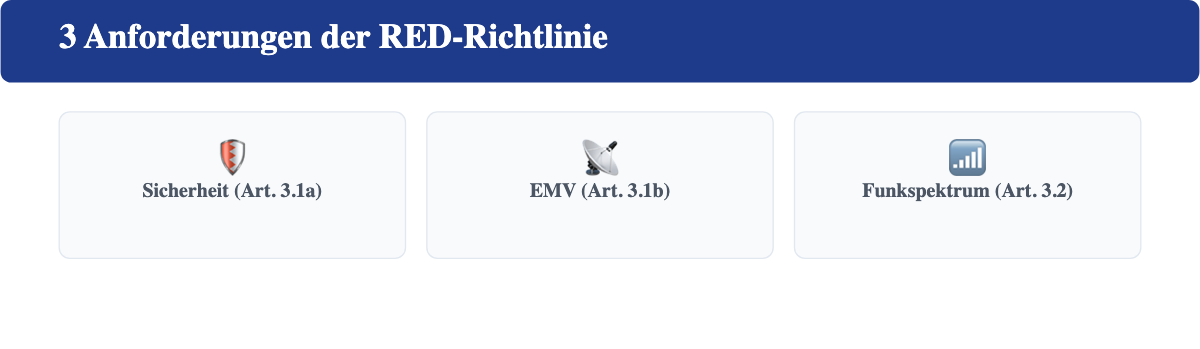
Artikel 3 der RED-Richtlinie definiert drei grundlegende Anforderungskategorien, die jede Funkanlage erfüllen muss, bevor sie in Verkehr gebracht wird. Diese drei Säulen gelten unverändert seit Inkrafttreten der Richtlinie und bilden die Basis jeder Konformitätsbewertung.
Sicherheit (Art. 3 Abs. 1a)
Nach Art. 3 Abs. 1 Buchstabe a muss eine Funkanlage so konstruiert sein, dass sie die Gesundheit und Sicherheit von Personen schützt und auch Haustiere sowie Sachgüter nicht gefährdet. Diese Anforderung entspricht inhaltlich den Sicherheitszielen, die auch die Niederspannungsrichtlinie für elektrische Betriebsmittel vorgibt, und wird in der Praxis über dieselben Sicherheitsnormenreihen (etwa aus der EN-60950- bzw. EN-62368-Familie) nachgewiesen.
Elektromagnetische Verträglichkeit (Art. 3 Abs. 1b)
Art. 3 Abs. 1 Buchstabe b verlangt ein angemessenes Schutzniveau der elektromagnetischen Verträglichkeit entsprechend der EMV-Richtlinie 2014/30/EU. Das Gerät darf einerseits keine unzulässigen elektromagnetischen Störungen verursachen und muss andererseits selbst ausreichend unempfindlich gegenüber externen Störungen sein, damit es bestimmungsgemäß funktioniert.
Effiziente Nutzung des Funkspektrums (Art. 3 Abs. 2)
Art. 3 Abs. 2 fordert, dass Funkanlagen so gebaut sind, dass sie das begrenzte Funkfrequenzspektrum effizient nutzen und Störungen mit anderen Funkanwendungen möglichst vermeiden. Diese Anforderung wird über produktspezifische ETSI-Normen wie EN 300 328 (2,4-GHz-WLAN, Bluetooth, Zigbee), EN 301 893 (5-GHz-WLAN) oder EN 300 220 (Sub-GHz-IoT-Funkanlagen) nachgewiesen.
Die folgende Übersicht fasst die drei wesentlichen Anforderungen der RED-Richtlinie mit ihrer jeweiligen Rechtsgrundlage zusammen:
Welche Cybersicherheits-Pflichten gelten seit wann? (Art. 3 Abs. 3, EN 18031)
Seit dem 1. August 2025 gelten für bestimmte Kategorien internetfähiger Funkanlagen zusätzliche, verbindliche Cybersicherheits-Anforderungen. Rechtsgrundlage ist die delegierte Verordnung (EU) 2022/30, die von der EU-Kommission bereits im Oktober 2021 erlassen wurde und die zuvor nur optionalen Anforderungen aus Art. 3 Abs. 3 Buchstaben d, e und f der RED-Richtlinie für bestimmte Gerätekategorien verbindlich aktiviert. Konkret verlangen diese drei Buchstaben, dass Funkanlagen unautorisierte Software-Uploads verhindern, eine sichere Datenübertragung personenbezogener Daten gewährleisten und Schutzmechanismen gegen Betrug bei Zahlungsvorgängen vorsehen. Betroffen sind vor allem internetfähige Geräte, Geräte zur Verarbeitung personenbezogener Daten (etwa Wearables und internetfähiges Spielzeug) sowie Geräte, die finanzielle Transaktionen abwickeln oder Zahlungsmittel verwalten.
Für Online-Händler bedeutet das: Wer seit dem 1. August 2025 ein neues, in den Anwendungsbereich fallendes internetfähiges Produkt erstmals auf dem EU-Markt bereitstellt, muss die Cybersicherheits-Anforderungen bereits erfüllt haben. Bereits vor diesem Stichtag rechtmäßig in Verkehr gebrachte Bestandsware ist davon nicht rückwirkend betroffen.
Welche Normen gelten als Nachweis? (EN 18031-1/-2/-3)
Die harmonisierten Normen EN 18031-1:2024, EN 18031-2:2024 und EN 18031-3:2024 wurden speziell zum Nachweis der Cybersicherheits-Anforderungen entwickelt und begründen eine Vermutungswirkung der Konformität, wenn ein Hersteller sie vollständig anwendet. EN 18031-1 deckt internetfähige Funkanlagen im Allgemeinen ab, EN 18031-2 richtet sich an Geräte, die personenbezogene Daten verarbeiten (etwa Wearables und internetfähiges Spielzeug), und EN 18031-3 betrifft Geräte für virtuelles Geld oder finanzielle Transaktionen. Wichtig für die Praxis: Die Vermutungswirkung gilt nur eingeschränkt. Nach dem Durchführungsbeschluss (EU) 2025/138 entfällt sie unter anderem dann, wenn Nutzer ein Passwort umgehen oder deaktivieren können, wenn bei einschlägigen Gerätekategorien keine funktionierende Kindersicherung sichergestellt ist, oder wenn sich die Konformitätsbewertung ausschließlich auf erläuternde Abschnitte der Norm stützt statt auf deren normative Anforderungen. In diesen Fällen ist eine vollständige Konformitätsbewertung erforderlich, gegebenenfalls unter Einbeziehung einer benannten Stelle.
Ablösung durch den Cyber Resilience Act
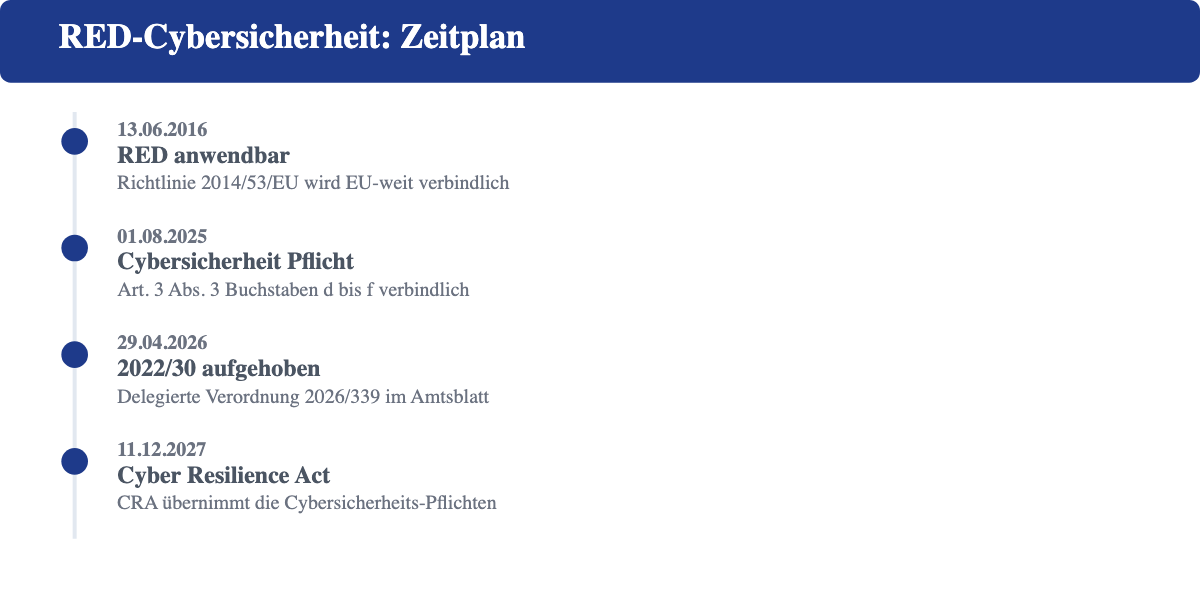
Die Cybersicherheits-Anforderungen der RED-Richtlinie sind als Übergangslösung gedacht. Mit dem Cyber Resilience Act (Verordnung (EU) 2024/2847), der am 10. Dezember 2024 in Kraft getreten ist, entsteht ein horizontales, produktübergreifendes Cybersicherheitsrecht für Produkte mit digitalen Elementen. Um doppelte, sich überschneidende Anforderungen zu vermeiden, hat die EU-Kommission am 16. Februar 2026 eine delegierte Verordnung ((EU) 2026/339) erlassen, die die delegierte Verordnung (EU) 2022/30 aufhebt; sie wurde am 29. April 2026 im Amtsblatt veröffentlicht. Die Aufhebung wird zum 11. Dezember 2027 wirksam, dem Datum, ab dem die Hauptpflichten des Cyber Resilience Act gelten. Bis dahin bleiben die Cybersicherheits-Anforderungen der RED-Richtlinie in der bisherigen Form verbindlich; Händler müssen also bis Dezember 2027 weiterhin nach dem RED-Regime nachweisen, danach übernimmt der Cyber Resilience Act diese Pflicht vollständig. Ergänzend hat die Kommission am 20. Januar 2026 eine separate Initiative zu rekonfigurierbaren Funksystemen (Art. 3 Abs. 3 Buchstabe i in Verbindung mit Art. 4) eingestellt, da eine Studie vom Dezember 2025 keine ausreichende Evidenz für einen eigenständigen Regulierungsbedarf ergab. Für die Praxis bleibt dieser Punkt daher vorerst ohne verbindliche Zusatzanforderung.
Der folgende Zeitplan zeigt den Übergang von der aktuellen RED-Cybersicherheitspflicht zum Cyber Resilience Act im Überblick:
Für welche Produkte gilt die RED-Richtlinie? (Geltungsbereich)
Die RED-Richtlinie gilt für alle Geräte, die absichtlich Funkwellen zur drahtlosen Kommunikation oder Ortung aussenden oder empfangen. In der Praxis betrifft das einen Großteil des Elektronik-Sortiments, das über Online-Marktplätze und eigene Shops verkauft wird.
| Fällt unter die RED-Richtlinie | Fällt nicht unter die RED-Richtlinie |
|---|---|
| WLAN-Router und WLAN-Repeater | Seefunkanlagen (geregelt über eigene Schifffahrtsvorschriften) |
| Bluetooth-Kopfhörer, -Lautsprecher und -Zubehör | Luftfahrtfunkgeräte für bemannte und unbemannte Luftfahrzeuge |
| Smartphones, Tablets, Smartwatches | Ausrüstung für Sicherheitsbehörden und Verteidigung |
| NFC-fähige Geräte und Zahlungsterminals | Nicht kommerziell genutzte Amateurfunkanlagen |
| GPS-/GNSS-Empfänger und Navigationsgeräte | Bausätze für den Eigenbau durch Funkamateure |
| Zigbee-basierte Smart-Home-Geräte | Speziell für Forschung und Entwicklung bestimmte Testmodule |
| Drohnen mit Funkkommunikation | Festverdrahtete Telekommunikationsendgeräte ohne Funkfunktion |
| Internetfähiges Spielzeug mit WLAN oder Bluetooth | Bestimmte Medizinprodukte, die unter die Medizinprodukteverordnung fallen |
Für Händler mit gemischtem Sortiment ist wichtig: Die Einstufung erfolgt pro Produkt anhand der technischen Funktion, nicht anhand der Produktkategorie im Shopsystem. Ein kabelloses Ladegerät ohne eigene Funkkommunikation fällt in der Regel nicht unter die RED, ein baugleiches Modell mit zusätzlicher Bluetooth-Kopplungsfunktion hingegen schon.
Wie läuft die Konformitätsbewertung ab? (Module A, B+C, H und CE-Kennzeichnung)
Welches Konformitätsbewertungsverfahren ein Hersteller wählen darf, hängt davon ab, ob und in welchem Umfang harmonisierte Normen vollständig angewendet werden.
| Modul | Verfahren | Benannte Stelle erforderlich |
|---|---|---|
| Modul A | Interne Fertigungskontrolle: Der Hersteller erstellt die technische Dokumentation, die EU-Konformitätserklärung und bringt das CE-Zeichen eigenverantwortlich an. Möglich, wenn harmonisierte Normen zu Art. 3 Abs. 2, 3 und 4 vollständig angewendet werden. | Nein |
| Modul B + C | EU-Baumusterprüfung durch eine benannte Stelle, anschließend Konformität mit der Bauart durch eigene Fertigungskontrolle des Herstellers. | Ja |
| Modul H | Umfassende Qualitätssicherung: Der Hersteller betreibt ein von einer benannten Stelle geprüftes und jährlich auditiertes Qualitätsmanagementsystem, meist auf Basis von EN ISO 9001. | Ja |
Sobald die harmonisierten Normen die Anforderungen aus Art. 3 Abs. 2, 3 und 4 nicht vollständig abdecken oder das Produkt neuartige Funktechnik enthält, ist die Einbindung einer benannten Stelle über Modul B+C oder H verpflichtend. Nach abgeschlossener Bewertung stellt der Hersteller eine EU-Konformitätserklärung aus, bringt die CE-Kennzeichnung sichtbar und dauerhaft am Produkt an und muss die technische Dokumentation mindestens zehn Jahre nach dem letzten Inverkehrbringen des Produkts aufbewahren, damit Marktüberwachungsbehörden sie bei Bedarf anfordern können. In Deutschland ist die Bundesnetzagentur für die Marktüberwachung der RED-Richtlinie zuständig und kontrolliert unter anderem auch die Einhaltung der seit August 2025 geltenden Cybersicherheits-Anforderungen; das Bundesamt für Sicherheit in der Informationstechnik (BSI) war an der fachlichen Entwicklung der EN-18031-Normenreihe beteiligt und stellt ergänzende Prüfkriterien bereit.
Wie hängt die RED-Richtlinie mit GPSR, EMV, Niederspannungsrichtlinie und Co. zusammen?
Die RED-Richtlinie steht nicht isoliert, sondern ergänzt ein Netz weiterer EU-Vorschriften, die je nach Produkt zusätzlich greifen. Wer als Shopify- oder WooCommerce-Händler GPSR-Pflichten mit gpsrpro.com bereits verwaltet, sollte diese Zusammenhänge kennen, um keine Pflicht zu übersehen:
- Die Allgemeine Produktsicherheitsverordnung (GPSR) (Verordnung (EU) 2023/988) gilt horizontal für praktisch alle Verbraucherprodukte und ergänzt die RED um Pflichten wie die Benennung einer verantwortlichen Person, ein Kontaktdatenblatt am Produkt und die Meldung schwerer Sicherheitsrisiken über das Safety-Gate-System. Eine RED-konforme Funkanlage muss zusätzlich die GPSR-Pflichten erfüllen, sofern sie ein Verbraucherprodukt ist.
- Die EMV-Richtlinie (2014/30/EU) regelt die elektromagnetische Verträglichkeit für Geräte ohne Funkfunktion; bei Funkanlagen übernimmt Art. 3 Abs. 1 Buchstabe b der RED diese Anforderung, sodass die EMV-Richtlinie selbst nicht zusätzlich angewendet wird.
- Die Niederspannungsrichtlinie (2014/35/EU) gilt für elektrische Betriebsmittel mit einer Spannung zwischen 50 und 1000 Volt Wechselspannung; bei Funkanlagen deckt wiederum Art. 3 Abs. 1 Buchstabe a der RED die entsprechenden Sicherheitsziele ab.
- Die Maschinenverordnung ((EU) 2023/1230) greift zusätzlich, wenn eine Funkanlage in eine Maschine im Sinne der Verordnung integriert ist, etwa ein funkgesteuertes Bedienpanel an einer Industrieanlage.
In der Praxis heißt das: RED, GPSR und die jeweils einschlägige Sicherheitsrichtlinie schließen sich nicht gegenseitig aus, sondern werden kumulativ geprüft. Ein Produkt gilt erst dann als vollständig compliant, wenn alle anwendbaren Rechtsakte erfüllt sind.
Häufige Fragen zur RED-Richtlinie
Was ist die RED-Richtlinie?
Die RED-Richtlinie (2014/53/EU) ist die EU-Richtlinie über die Bereitstellung von Funkanlagen auf dem Markt. Sie legt wesentliche Anforderungen an Sicherheit, elektromagnetische Verträglichkeit und die effiziente Nutzung des Funkspektrums fest und gilt seit dem 13. Juni 2016 EU-weit für alle Produkte mit Funkfunktion.
Was ist die RED-Konformitätserklärung?
Die EU-Konformitätserklärung nach RED ist ein rechtsverbindliches Dokument, in dem der Hersteller erklärt, dass die Funkanlage alle einschlägigen Anforderungen der Richtlinie erfüllt. Sie muss vor dem Inverkehrbringen erstellt werden, dem Produkt beiliegen oder online abrufbar sein und ist Voraussetzung für die CE-Kennzeichnung.
Was bedeutet RED-Compliance?
RED-Compliance bedeutet, dass ein Produkt alle drei wesentlichen Anforderungen der Richtlinie (Sicherheit, EMV, Funkspektrum-Effizienz) sowie, sofern anwendbar, die seit dem 1. August 2025 geltenden Cybersicherheits-Anforderungen erfüllt, ein passendes Konformitätsbewertungsverfahren durchlaufen hat und über eine gültige EU-Konformitätserklärung sowie CE-Kennzeichnung verfügt.
Gilt die RED-Richtlinie auch für gebrauchte oder importierte Geräte?
Die RED-Richtlinie knüpft an das erstmalige Inverkehrbringen auf dem EU-Markt an. Gebrauchtware, die bereits zuvor rechtmäßig in der EU in Verkehr gebracht wurde, unterliegt in der Regel keiner erneuten Konformitätsbewertung. Importiert ein Händler jedoch ein Produkt erstmals aus einem Drittland in die EU, gilt er rechtlich als Hersteller im Sinne der RED-Richtlinie und muss die vollständige Konformitätsbewertung selbst sicherstellen.